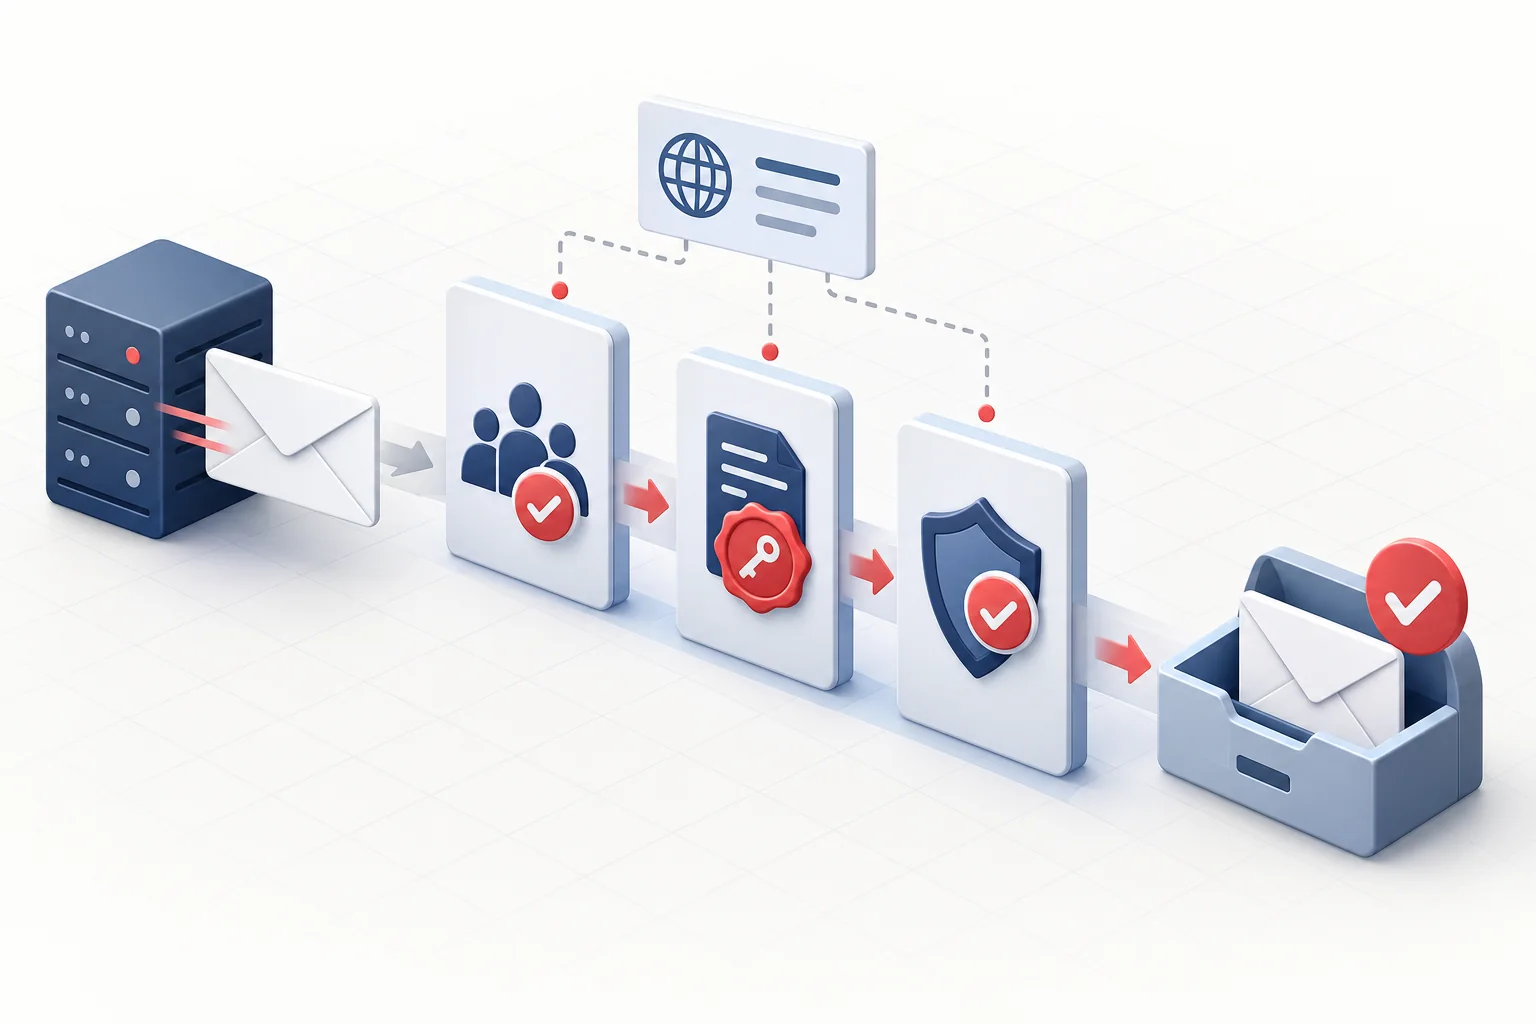
Az SPF, a DKIM és a DMARC együtt segít a fogadó levelezőrendszereknek eldönteni, hogy egy domain nevében érkező üzenet hiteles-e. A három technológia más-más feladatot végez, ezért nem helyettesítik egymást.
Az útmutató segít feltérképezni a küldő szolgáltatásokat, helyesen felépíteni a DNS-beállításokat és fokozatosan bevezetni a DMARC-szabályt anélkül, hogy jogos levelek tűnnének el.
Három külön ellenőrzés, egy közös cél
A fogadó rendszer a technikai hitelesítés eredményét, a feladó domainjének egyezését és saját kézbesítési szabályait együtt értékeli. Egy helyes rekord sem garantál önmagában beérkezést.
| Technológia | Mit ellenőriz? | Hol állítod be? |
|---|---|---|
| SPF | Mely kiszolgálók küldhetnek a domain nevében. | DNS TXT-rekordban. |
| DKIM | A levél digitális aláírása sértetlen-e. | Kulcs a küldőnél, nyilvános kulcs DNS-ben. |
| DMARC | Az SPF vagy DKIM eredménye igazodik-e a látható feladó domainjéhez, és mi legyen hiba esetén. | DNS TXT-rekordban, riportcímmel és szabállyal. |
 Kép megnyitása teljes méretben
1. Először készíts küldőleltárt
- Saját levelezőszerver és webmail.
- Weboldal űrlapjai és webáruház tranzakciós levelei.
- Hírlevél-, számlázó-, CRM- és ügyfélszolgálati rendszer.
- Automatizmusok, monitoring és külső fejlesztői szolgáltatások.
- Alkalmazottak által használt levélküldő kliensek.
2. Állítsd be szolgáltatásonként
- Az SPF-rekordba csak a tényleges küldőket vedd fel. Egy domainnéven egyetlen összefűzött SPF-szabály legyen, ne több egymással versengő rekord.
- Minden küldőszolgáltatásnál kapcsold be a DKIM-aláírást, majd tedd közzé a szolgáltató által adott selector._domainkey TXT-rekordot.
- Küldj tesztlevelet külső postafiókba, és ellenőrizd a levél fejlécében az Authentication-Results eredményeit.
- Csak működő SPF és DKIM után tedd közzé a DMARC-rekordot megfigyelő p=none szabállyal és olyan riportcímmel, amelyet valóban feldolgoztok.
- A riportok alapján javítsd a hiányzó küldőket, majd fokozatosan válts quarantine, végül indokolt esetben reject szabályra.
Mit jelent az igazodás?
A DMARC nem pusztán azt nézi, hogy az SPF vagy DKIM valahol sikeres-e. Legalább az egyik sikeres hitelesítés domainjének igazodnia kell a felhasználó számára látható From fejléc domainjéhez. Ez akadályozza meg, hogy egy idegen, de technikailag hitelesített küldő a te látható feladói címedet használja.
Bevezetés utáni ellenőrzőlista
- A domainnek nincs több külön SPF-rekordja, és a szabály nem tartalmaz már nem használt küldőt.
- A DKIM minden aktív küldési útvonalon pass eredményt ad.
- A DMARC-riportokban ismeretlen forrás esetén előbb azonosítotok, csak utána tiltjátok.
- A visszapattanó leveleket és a kézbesítési hibákat figyelitek.
- A DNS-módosításokat dokumentáljátok, a régi selectorokat pedig tervezetten vezetitek ki.
- Nagy mennyiségű küldésnél a fogadó szolgáltatók aktuális követelményeit is rendszeresen felülvizsgáljátok.